

En resumen: el 21 de octubre de 2026, PHP publicó actualizaciones urgentes para dos fallos críticos (CVE-2026-109618 y CVE-2026-109619), con una gravedad de 9,2 sobre 10. Permiten que alguien, sin usuario ni contraseña, ejecute código en el servidor de una web. Afectan a cualquier web hecha con PHP, también a las de WordPress, PrestaShop, Magento, Moodle o Drupal. Actualizar WordPress no lo soluciona: hay que pasar a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, o pedírselo a tu hosting.
No suelo escribir sobre seguridad. No es lo nuestro, y hay quien lo explica mucho mejor.
Pero esta vez vale la pena hacer una excepción.
Tenemos webs de clientes alojadas en nuestro hosting. Y hay muchas más que funcionan con PHP sin que sus dueños lo sepan. Así que aquí va lo importante, sin tecnicismos: qué ha pasado, a quién afecta y qué hay que hacer.
¿Qué ha pasado?
El 20 de octubre, el equipo de PHP avisó de que iba a publicar una actualización de seguridad urgente. Al día siguiente, el 21 de octubre, la publicó.
Corrige dos fallos graves. Los dos permiten lo mismo: que alguien, desde fuera y sin entrar con ningún usuario, consiga ejecutar código en el servidor donde está la web.
Dicho de otra forma: que pueda hacer cosas en tu web sin tener la llave.
¿Qué es PHP y por qué me afecta si tengo WordPress?
PHP es el lenguaje con el que funcionan WordPress y muchísimas otras webs. Es lo que trabaja por detrás cada vez que alguien abre una página.
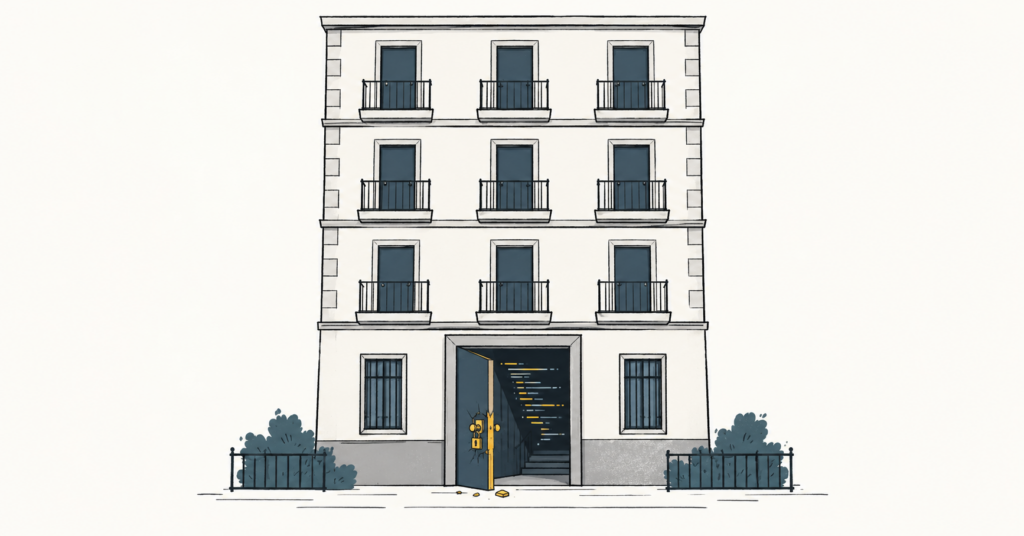
Piensa en un edificio. Tu web es tu piso. WordPress, los plugins y la plantilla son la puerta, los muebles y la decoración. PHP es el portal del edificio.
Puedes tener la mejor puerta blindada. Pero si la cerradura del portal falla, cualquiera entra en el edificio. Y algunos de estos ataques empiezan antes incluso de que WordPress arranque: entran por el portal sin llamar a tu timbre.
Por eso actualizar WordPress o los plugins no arregla este problema. Hay que actualizar PHP, que normalmente lo gestiona el hosting.
¿Es tan grave como parece?
Sí, hay que tomárselo en serio.
- Gravedad de 9,2 sobre 10 en los dos fallos (escala CVSS, la que se usa para medir vulnerabilidades).
- El CERT-EU, el equipo de respuesta a incidentes de las instituciones europeas, avisa de que ya circulan las primeras pruebas de cómo aprovechar los fallos. Eso aumenta mucho la probabilidad de que ya se estén usando.
- Patchstack, una empresa de seguridad especializada en WordPress, ya ha detectado intentos de sondeo: atacantes que buscan servidores sin actualizar.
¿Es fácil atacar una web con estos fallos? Wordfence, otra empresa de seguridad de WordPress, lo ha probado en su laboratorio. Con uno de ellos consiguió ejecutar código, pero solo en un servidor preparado a propósito. En uno normal, el servidor solo se colgó. Con el otro, de momento, no lo ha conseguido.
Buena noticia, pero con matices. Como dice la propia Wordfence, que un ataque haya que adaptarlo a cada servidor no hace que un servidor sin actualizar sea seguro.
¿Qué versiones de PHP están afectadas?
| Versión de PHP | Afectada si es anterior a | Versión que lo soluciona |
|---|---|---|
| PHP 8.5 | 8.5.12 | 8.5.12 |
| PHP 8.4 | 8.4.27 | 8.4.27 |
| PHP 8.3 | 8.3.36 | 8.3.36 |
| PHP 8.2 | 8.2.35 | 8.2.35 |
| PHP 8.1 y anteriores | Todas | Sin actualización oficial |
Ojo con las versiones antiguas. PHP 8.1 y anteriores ya no reciben actualizaciones oficiales. Algunos proveedores publican sus propios parches, pero lo recomendable es pasar a una versión con soporte. Si tu web funciona todavía con PHP 7, es el momento de planteárselo.
Qué hacer, según quién gestione tu servidor
Si tu web está en un hosting compartido o gestionado (lo más habitual):
- Escribe a tu hosting y pregúntale si ya ha instalado las dos correcciones de PHP y ha reiniciado el servicio.
- Pide que te lo confirme por escrito.
Si tienes un servidor propio:
- Actualiza PHP a una de las versiones corregidas.
- Reinicia PHP para que todos los procesos usen la versión nueva.
- Si trabajas con contenedores, vuelve a crearlos con una imagen actualizada.
Si usas los paquetes de tu distribución de Linux:
- Revisa el aviso de seguridad de tu proveedor. La corrección puede llegar con un número de versión más antiguo que los de la tabla.
Cómo saber qué versión de PHP usa tu WordPress
- Entra en el escritorio de WordPress.
- Ve a Herramientas → Salud del sitio → Información.
- Abre el apartado Servidor y busca Versión de PHP.
Un consejo: aunque el número parezca correcto, pregunta igualmente al hosting. Como hemos visto, algunos proveedores corrigen el fallo sin cambiar el número de versión.
Preguntas frecuentes
¿Actualizar WordPress y los plugins lo soluciona?
No. El fallo está en PHP, no en WordPress. Hay que actualizar PHP en el servidor.
¿Un plugin de seguridad me protege?
No del todo. Algunos ataques pueden empezar antes de que WordPress se ponga en marcha, y ahí el plugin todavía no está funcionando. La única solución completa es actualizar PHP.
Mi web es pequeña, ¿de verdad alguien va a atacarla?
Sí. Estos ataques se hacen con programas que rastrean internet buscando servidores sin actualizar. No eligen webs grandes o pequeñas: buscan puertas abiertas.
¿Afecta solo a WordPress?
No. Afecta a cualquier web o aplicación que funcione con PHP: WordPress, PrestaShop, Magento, Moodle, Drupal y muchas más.
¿Qué pasa si mi web usa PHP 7 u 8.1?
Esas versiones ya no reciben actualizaciones oficiales. Algunos proveedores publican parches propios, pero lo recomendable es pasar a una versión con soporte (8.2 o superior).
Para terminar
Actualizar PHP es de esas tareas que no lucen. Nadie entra en tu web y piensa: «qué bien actualizado está esto».
Pero se nota, y mucho, el día que no lo has hecho.
Si no sabes quién gestiona el servidor de tu web, empieza por ahí. Pregúntalo hoy.
Hace unos meses ya hablamos de seguridad con las llaves de acceso de Google Ads. Esta vez toca el servidor, pero la idea es la misma: mejor prevenir que tener que arreglar.
Fuentes: